


SpamShield — Captcha anti-spam pour les formulaires PrestaShop
Ajoute un captcha aux formulaires de contact, d’inscription, de connexion, de mot de passe et de newsletter. La vérification se fait côté serveur, donc avec n’importe quel thème, et si le fournisseur tombe, le client passe au lieu de bloquer la boutique.
Si votre boutique est ouverte depuis un moment, vous connaissez : une boîte de contact pleine de publicités, des centaines de comptes inscrits qui n’existent pas, une liste de diffusion où la moitié des adresses sont inventées. Personne ne fait ça à la main — ce sont des robots, et ils passent tous les jours.
PrestaShop n’embarque aucune protection. SpamShield l’ajoute : un captcha sur les formulaires de votre choix, et les déchets restent dehors avant d’atteindre votre boîte mail ou votre base.
Deux choix le distinguent. D’abord, la vérification se fait côté serveur plutôt qu’accrochée au thème : il ne casse pas quand vous changez de template et n’entre pas en conflit avec d’autres modules. Ensuite, si Cloudflare ou Google ne répondent pas, le client passe. Un message de spam coûte moins cher qu’une boutique où personne ne peut s’inscrire.
Le module en action
Pourquoi vérifier côté serveur et pas dans le thème
La plupart de ces modules placent le captcha dans le template et comptent sur le thème pour le respecter. D’où les pannes au changement de template, les conflits avec d’autres modules et, quand ils échouent, un échec silencieux : le formulaire part quand même.
SpamShield examine chaque envoi avant que PrestaShop ne le traite. Sans code valide, le contrôleur n’apprend même pas qu’il y avait un formulaire. Quelle que soit la mise en page : pas de captcha, pas d’envoi.
Si le fournisseur tombe, le client passe
C’est la décision la plus importante du module, et elle est active par défaut. Quand Cloudflare ou Google sont injoignables, l’alternative est que pendant tout ce temps personne ne puisse vous écrire ni s’inscrire — précisément quand vous ne le remarquerez pas.
C’est inscrit au journal pour que vous le sachiez, mais la boutique continue de fonctionner. Si vous préférez l’inverse, cela se change.
Vérifier les clés sans résoudre de captcha
Confondre la clé publique et la clé secrète est l’erreur la plus fréquente, et on s’en aperçoit en général quand un client n’a déjà pas pu s’inscrire.
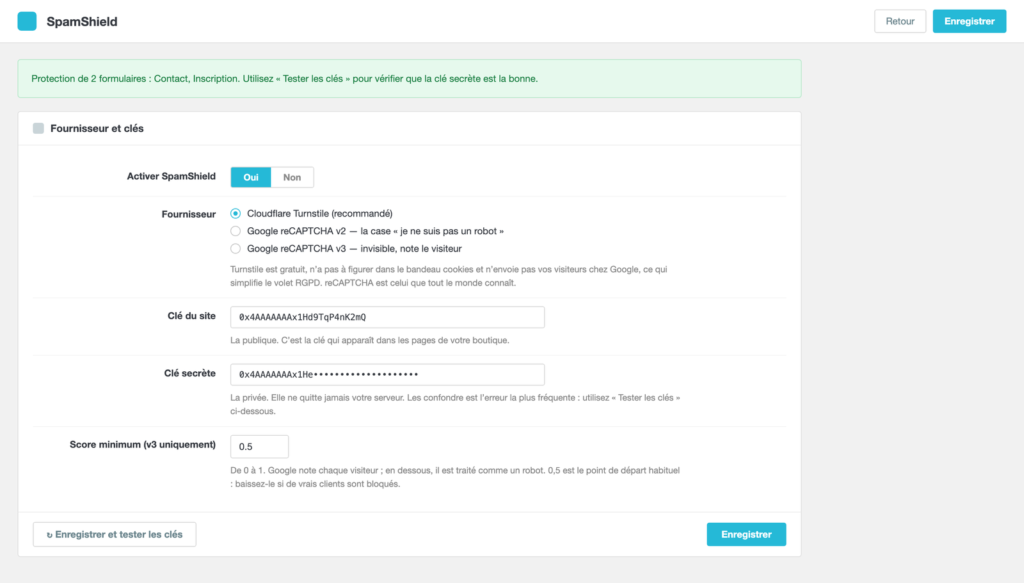
Le bouton de test envoie un code inventé au fournisseur et regarde de quoi il se plaint : s’il proteste contre le code, votre clé secrète est bonne ; s’il proteste contre la clé, vous avez collé la mauvaise. Deux secondes, sans toucher à la boutique.
Turnstile ou reCAPTCHA, à vous de voir
Cloudflare Turnstile est gratuit, le plus souvent invisible pour le client, et n’envoie pas vos visiteurs chez Google, ce qui simplifie nettement le volet cookies et RGPD. C’est celui sélectionné par défaut.
Google reCAPTCHA v2, c’est la case « je ne suis pas un robot » bien connue. v3 n’affiche rien et note chaque visiteur ; vous décidez en dessous de quelle note quelqu’un est traité comme un robot.
Voir que cela sert à quelque chose
Un anti-spam qui marche bien est indiscernable d’un qui ne fait rien : dans les deux cas, rien n’arrive. Le module conserve donc les 200 dernières tentatives bloquées avec la date, le formulaire, le motif et la provenance.
Seuls les trois premiers groupes de l’adresse IP sont gardés (185.220.101.x) : assez pour voir que le même endroit vous cogne dessus, sans stocker un identifiant personnel complet.
Sans maintenance et sans dépendances
Il ne crée aucune table, n’a besoin ni de tâches planifiées ni de bibliothèques tierces, et le journal vit dans les réglages eux-mêmes. On l’installe, on colle les clés, on l’oublie. Compatible de PrestaShop 1.7 à 9.
Requisitos técnicos
| PrestaShop | 1.7, 8.x et 9.x |
| PHP | 7.1 ou supérieur |
| Compte externe | Un compte gratuit Cloudflare ou Google reCAPTCHA |
| Thème | N’importe lequel : la vérification ne dépend pas du template |
| Base de données | Ne crée aucune table |
| PrestaShop | 1.7-9.x |
| Version minimum | 1.7.0 |
| Version maximum | 9.0.3 |
| PHP requis | 7.1+ |
Informations rapides
- Version
- 1.0.4
- PrestaShop
- 1.7-9.x
- PHP
- 7.1+
- Dernière mise à jour
- octobre 8, 2026
- Licence
- 1 dominio
- Support
- 3 mois
- Langues
- es, en, fr
Catégories
Besoin d'aide ?
Notre équipe technique est disponible pour vous aider avec l'installation et la configuration.
Contacter le support →Modules connexes
Un canal de signalement interne dans votre PrestaShop : signalements anonymes avec code et mot de passe, messagerie dans les deux sens, contenus chiffrés sur votre serveur, délais légaux avec feux tricolores, registre et suppression. Paiement unique, sans service tiers.
Demande l'âge du visiteur avant de montrer la boutique, partout ou seulement dans les catégories que vous cochez. Laisse passer Google : vous respectez la loi sans disparaître des résultats de recherche.
Besoin de respecter le GDPR et Google Consent Mode sur PrestaShop ? CookieBoost ajoute une bannière de cookies moderne, le blocage automatique des scripts et une gestion avancée du consentement pour améliorer la confidentialité et la conformité légale.
