


SpamShield — Captcha anti-spam para formularios de PrestaShop
Pone un captcha en los formularios de contacto, registro, acceso, contraseña y newsletter. Comprueba en el servidor, así que funciona con cualquier plantilla, y si el proveedor se cae deja pasar al cliente en vez de bloquear la tienda.
Si tu tienda lleva un tiempo abierta ya sabes de qué va esto: la bandeja de contacto llena de publicidad de pastillas, cientos de cuentas registradas que no existen, y una lista de correo donde la mitad de las direcciones son inventadas. No lo hace nadie a mano — son robots, y pasan todos los días.
PrestaShop no trae ninguna protección de serie. SpamShield la pone: un captcha en los formularios que elijas, y la basura se queda fuera antes de llegar a tu correo o a tu base de datos.
Dos decisiones lo diferencian del resto. La primera: comprueba en el servidor, no se cuelga de la plantilla, así que no se rompe cuando cambias de tema ni choca con otros módulos. La segunda: si Cloudflare o Google no responden, el cliente pasa. Un mensaje de spam sale más barato que una tienda donde nadie puede registrarse.
El módulo en acción
Por qué comprobar en el servidor y no en la plantilla
La mayoría de estos módulos meten el captcha en la plantilla y confían en que el tema lo respete. Por eso dejan de funcionar al cambiar de plantilla, chocan con otros módulos y, cuando fallan, fallan en silencio: el formulario se envía igual.
SpamShield mira cada envío antes de que PrestaShop lo procese. Si no trae un código válido, el controlador ni se entera de que había un formulario. Da igual cómo esté maquetada la página: si no se ha resuelto el captcha, no pasa.
Si el proveedor se cae, pasa el cliente
Es la decisión más importante del módulo, y va activada de fábrica. Cuando no se puede llegar a Cloudflare o a Google, la alternativa a dejar pasar es que durante ese rato nadie pueda escribirte ni registrarse — justo cuando menos te enteras.
Queda apuntado en el registro para que sepas que ocurrió, pero tu tienda sigue funcionando. Si prefieres lo contrario, se puede cambiar.
Comprobar las claves sin resolver un captcha
Confundir la clave pública con la secreta es el error más habitual, y lo normal es descubrirlo cuando un cliente ya no ha podido registrarse.
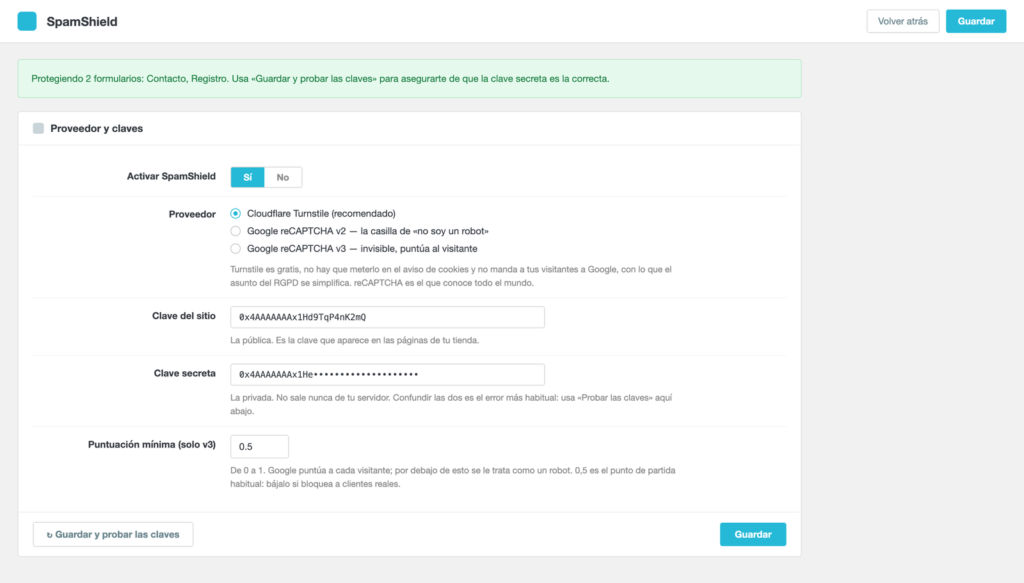
El botón de probar manda un código inventado al proveedor y mira de qué se queja: si protesta por el código, tu clave secreta es buena; si protesta por la clave, la has pegado mal. En dos segundos y sin tocar la tienda.
Turnstile o reCAPTCHA, tú eliges
Cloudflare Turnstile es gratis, casi siempre invisible para el cliente y no manda a tus visitantes a Google, lo que simplifica mucho el apartado de cookies y RGPD. Es el que viene marcado.
Google reCAPTCHA v2 es la casilla de «no soy un robot» de toda la vida. v3 no enseña nada y puntúa a cada visitante; tú decides a partir de qué nota se le trata como robot.
Ver que está sirviendo para algo
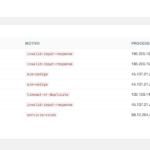
Un antispam que funciona bien es indistinguible de uno que no hace nada: en los dos casos no te llega basura. Por eso el módulo guarda los últimos 200 intentos bloqueados con la fecha, el formulario, el motivo y de dónde venían.
De la dirección IP solo se conservan los tres primeros grupos (185.220.101.x): suficiente para ver que te ataca siempre el mismo sitio, sin guardar un dato personal completo.
Sin mantenimiento y sin dependencias
No crea tablas, no necesita tareas programadas ni librerías de terceros, y el registro va guardado en la propia configuración. Se instala, se pegan las claves y se olvida uno. Compatible desde PrestaShop 1.7 hasta la 9.
Requisitos técnicos
| PrestaShop | 1.7, 8.x y 9.x |
| PHP | 7.1 o superior |
| Cuenta externa | Una cuenta gratuita de Cloudflare o de Google reCAPTCHA |
| Plantilla | Cualquiera: la comprobación no depende del tema |
| Base de datos | No crea tablas |
| PrestaShop | 1.7-9.x |
| Versión Mínima | 1.7.0 |
| Versión Máxima | 9.0.3 |
| PHP Requerido | 7.1+ |
Información Rápida
- Versión
- 1.0.4
- PrestaShop
- 1.7-9.x
- PHP
- 7.1+
- Última actualización
- octubre 8, 2026
- Ventas
- 1+
- Licencia
- 1 dominio
- Soporte
- 3 meses
- Idiomas
- es, en, fr
Categorías
¿Necesitas Ayuda?
Nuestro equipo técnico está disponible para ayudarte con la instalación y configuración.
Contactar Soporte →Módulos Relacionados
Canal interno de denuncias dentro de tu PrestaShop: comunicaciones anónimas con código y contraseña, buzón de doble sentido, contenido cifrado en tu servidor, plazos de la Ley 2/2023 con semáforo, libro-registro y supresión. Pago único, sin cuotas ni servicios externos.
Pide la edad antes de enseñar la tienda, en toda la web o solo en las categorías que tú marques. Deja pasar a Google, así que cumples la ley sin desaparecer de los resultados de búsqueda.
¿Necesitas cumplir GDPR y Google Consent Mode en PrestaShop? CookieBoost añade un banner de cookies moderno, bloqueo automático de scripts y gestión avanzada de consentimiento para mejorar privacidad y compatibilidad legal.
